一口气斩获四项ISO国际认证,荆华密算为“敢用AI”再添制度底气
继等保三级之后,信息安全、隐私保护、IT服务与质量管理四大体系全面对标国际标准。
近日,荆华密正式通过ISO/IEC27001信息安全管理体系、ISO/IEC27701隐私信息管理体系、ISO/IEC20000-1信息技术服务管理体系与ISO9001质量管理体系四项国际标准认证。
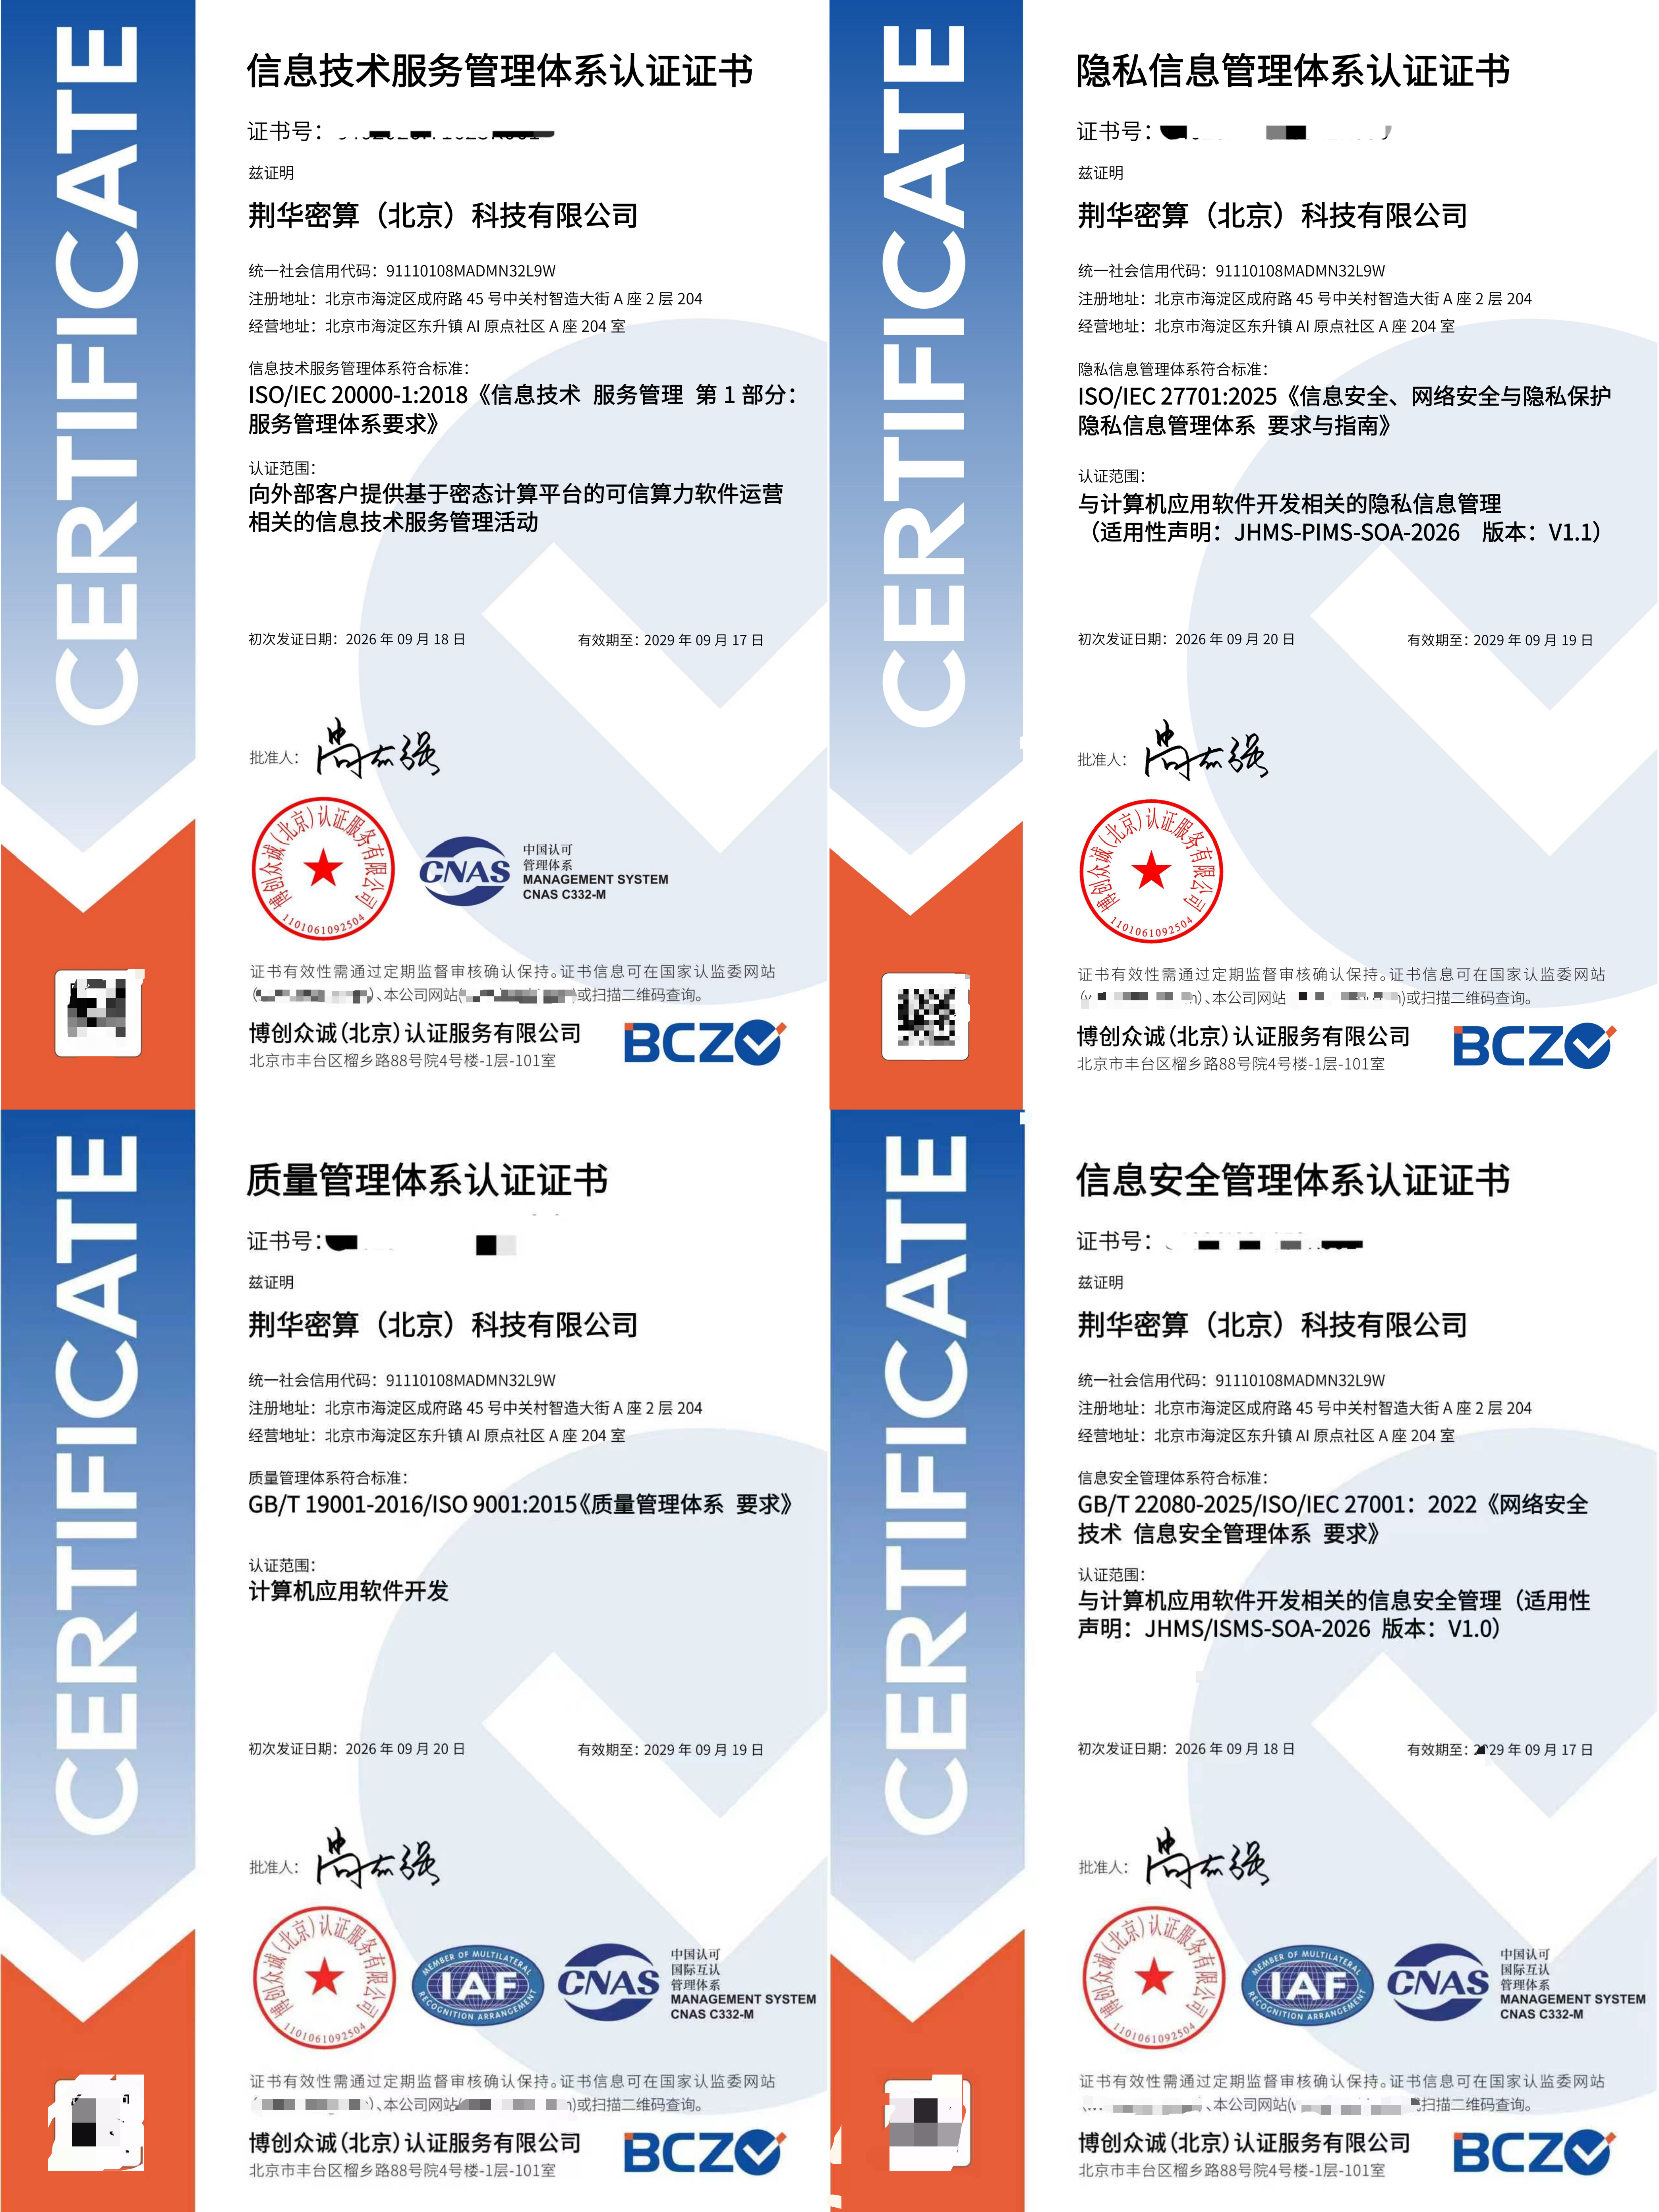
至此,荆华密算在既有等保三级、商用密码产品认证等资质基础上,进一步完成与国际通行管理体系标准的全面接轨,为“数据可用不可见”的密态计算能力提供了从技术自证到制度背书的完整闭环。
把“安全与隐私”写进可审计的管理体系
此次通过的四项认证,分别回应了客户在安全、隐私、稳定与质量上的核心关切,构成一套相互衔接、彼此支撑的“四标一体”管理框架。
ISO/IEC27001是信息安全管理的国际权威标准,要求企业系统化地识别与处置安全风险;ISO/IEC27701是它在隐私领域的扩展,把个人信息保护纳入统一治理,直接呼应《个人信息保护法》《数据安全法》与数据跨境要求;ISO/IEC20000-1规范IT服务的交付与运营,保障平台在大规模持续调用下的稳定可靠;ISO9001则以质量管理为根基,确保产品与服务全流程一致、可追溯。
对一家专注于AI安全与密态计算的企业而言,这四项认证的意义远不止于资质本身。它意味着荆华密算对数据安全与隐私的保障,不再只依赖技术架构的自我声明,而是建立起一套可被第三方独立审计、可持续监督、可逐年复评的国际标准化管理体系。
换言之,“可信”不再只是企业的一面之词,而成为能被国际通行标准反复检验的事实。
技术与制度双轮驱动:让数据“敢流动”
信任要真正立得住,一看技术是否过得硬,二看制度是否兜得牢。
先看技术。密态计算长期受制于性能瓶颈,行业普遍损耗达千倍量级,安全虽有保障,却因太慢而难以真正落地。
荆华密算联合清华大学计算机系实验室,研发“线性与非线性计算分离”算子架构,将性能损耗从行业普遍的千倍量级降至可商用水平,让密态计算第一次真正跑得动大模型。
在技术路线上,荆华密算坚持自主可控的纯密码学路线,彻底摆脱了对海外GPU-TEE硬件信任根的依赖,由此实现了对昇腾、海光等国产算力的全面适配,成为国内领先的全栈国产化密态智算方案商。
再看制度。2026年7月,荆华密算联合中国人保(PICC)完成全球首个人工智能数据安全保险签约,一旦平台数据发生泄露,由保险公司按约理赔,为AI数据安全再加一道制度化的风控保障。
而这一次的国际管理体系认证,正是制度这条线上新的里程碑。密码学架构、保险契约与国际管理体系三者叠加,为“敢用”提供了从技术到契约、再到管理的层层兜底。
荆华密算CEO林修醇表示:“我们一直相信,AI越聪明,隐私越要靠可验证的技术与可审计的制度。四项ISO国际认证的通过,是把我们对客户‘数据可用不可见’的承诺,落到国际通行的管理标准之上。”
当信任既能被技术锁死、也能被制度证明,它才真正可以被交付。四项认证的意义正在于此,在金融、法律、医疗、政务、科研及跨境等强监管场景中,客户看到的不再只是一句安全承诺,而是一套可审计、可复核的合规交付能力。
未来,荆华密算将继续以“让数据敢流动,让AI敢使用”为使命,让信任扎根于技术、也落实于制度,让每一份数据都能在可信的前提下安全流动、充分释放价值。
发表回复